
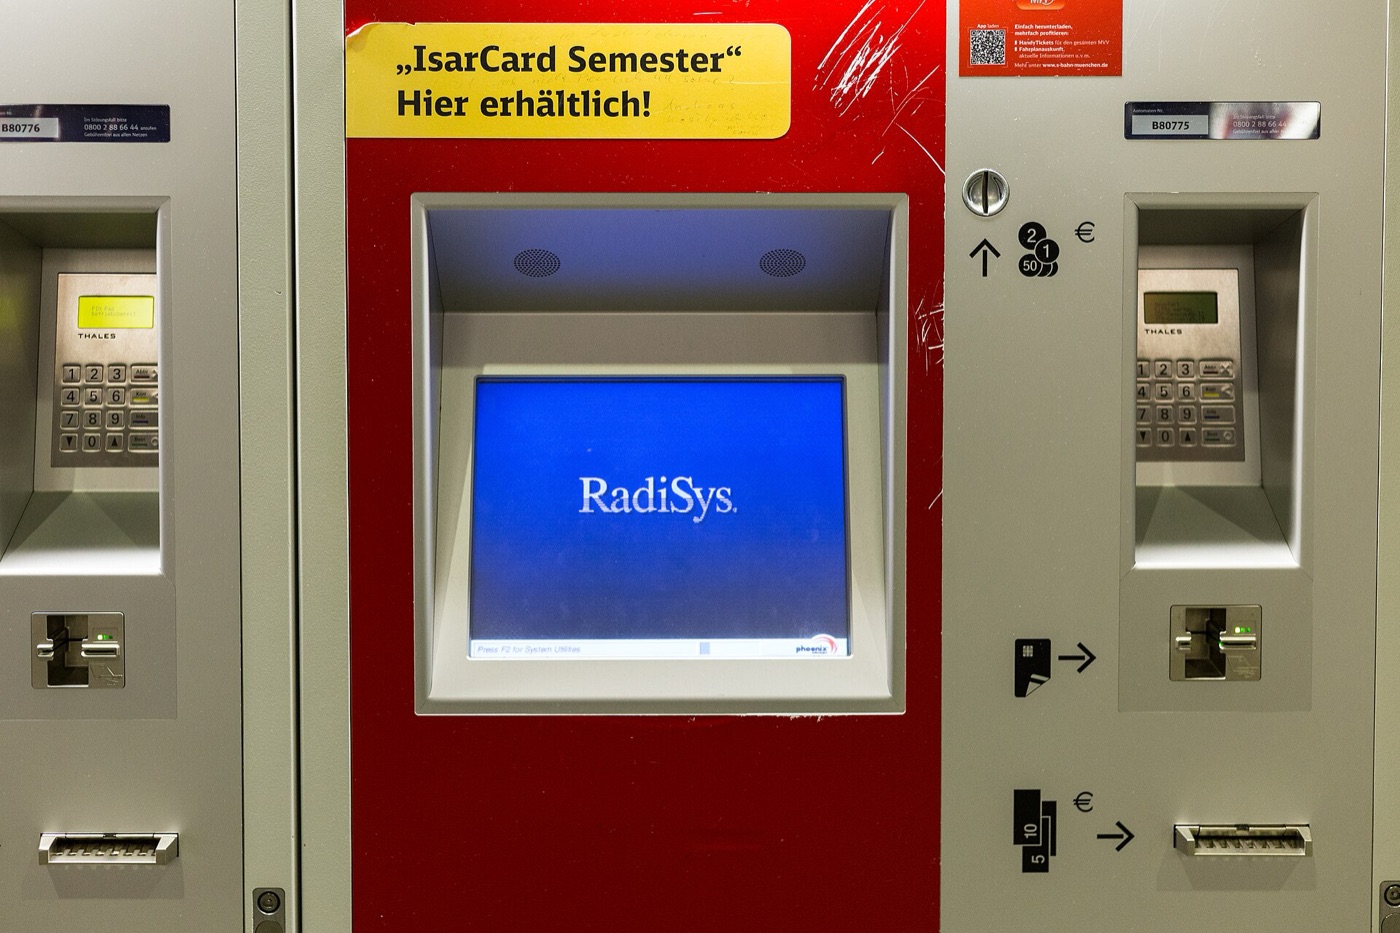
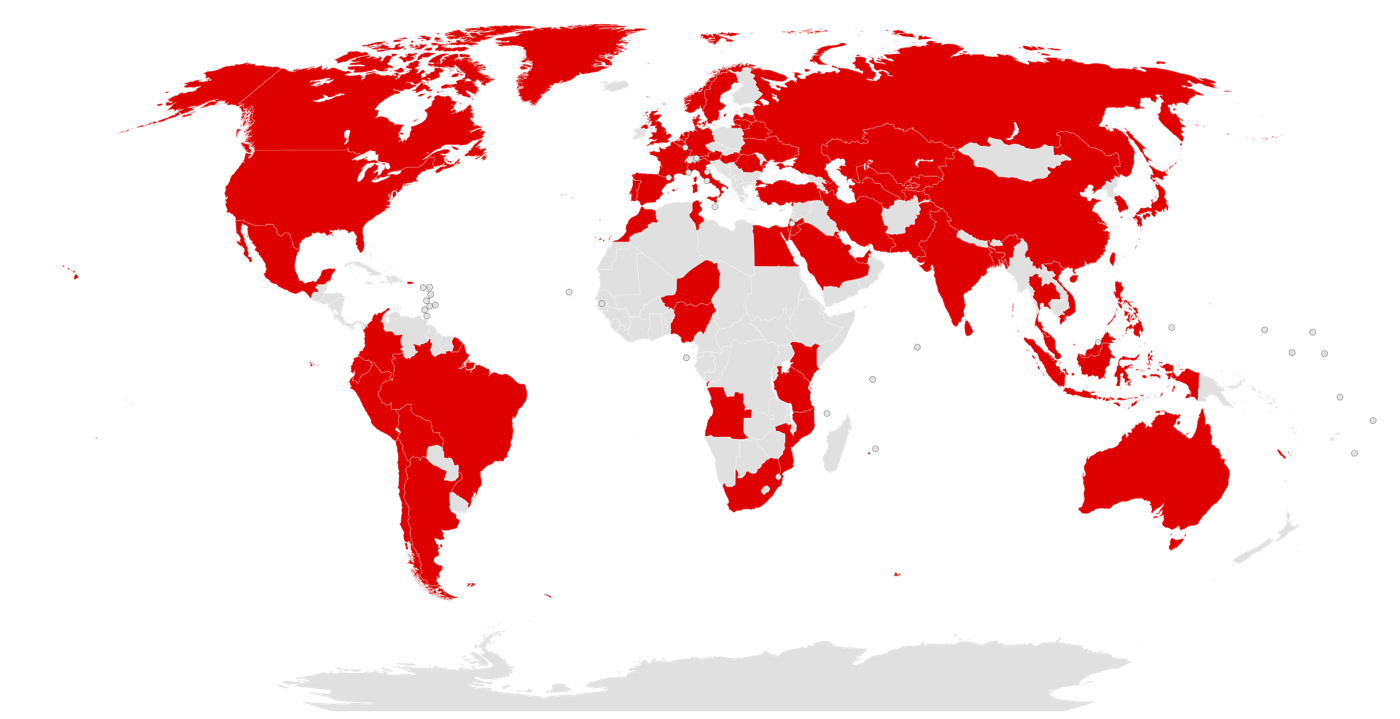
El 12 de mayo de 2017, hospitales de Reino Unido, estaciones de tren de Alemania, las oficinas de Telefónica en España, fábricas de coches de Francia y ordenadores de más de 150 países enseñaban la misma ventana roja: “Ooops, your files have been encrypted!” (“¡Uy, tus archivos han sido cifrados!”). Era WannaCry, el ataque de ransomware más famoso de la historia. Se propagaba solo de PC en PC, usando una herramienta de hackeo robada a la NSA, y lo paró casi por accidente un investigador de 22 años que registró un nombre de dominio rarísimo.
en más de 150 países
en Bitcoin
Por qué WannaCry se propagó tan rápido
La mayoría del ransomware necesita que alguien abra un adjunto de correo. WannaCry no: era un gusano, es decir, podía saltar de un ordenador a otro por sí solo, a través de la red, sin que nadie hiciera clic en nada.
Lo hacía con EternalBlue, un exploit para un fallo de SMBv1, el antiguo sistema de compartir archivos de Windows. EternalBlue lo desarrolló la NSA de EE. UU., y un grupo de hackers llamado The Shadow Brokers lo robó y lo filtró en internet en abril de 2017. Un mes después, estaba dentro de WannaCry.
En cuanto un PC de una empresa se infectaba, WannaCry buscaba por la red y por internet otros PCs con SMB abierto, y los infectaba también. Así es como un hospital entero podía caer en minutos.
Cronología
| Fecha | Qué pasó |
|---|---|
| 14 de marzo de 2017 | Microsoft publica el parche para el fallo de SMB (MS17-010), antes de que nadie supiera que se usaría en un ataque. |
| 14 de abril de 2017 | The Shadow Brokers filtran las herramientas de hackeo de la NSA, incluida EternalBlue. |
| 12 de mayo de 2017 | WannaCry empieza a propagarse por todo el mundo. El NHS de Reino Unido es una de las primeras grandes víctimas. |
| 12 de mayo de 2017 (por la tarde) | Marcus Hutchins registra el dominio “interruptor de apagado” y frena el ataque. |
| 13 de mayo de 2017 | Microsoft publica parches de emergencia incluso para Windows XP y Windows 8, que ya no tenían soporte. |
| Diciembre de 2017 | EE. UU. y Reino Unido culpan oficialmente al grupo Lazarus de Corea del Norte. |
Qué pasaba en un PC infectado
- WannaCry cifraba documentos, fotos, vídeos y otros archivos, y les cambiaba el nombre con la extensión
.WNCRY. - Borraba las “instantáneas” de Windows (shadow copies), las versiones de copia de seguridad de los archivos, para que no se pudieran restaurar fácilmente.
- Cambiaba el fondo de pantalla y abría la ventana “Wana Decrypt0r 2.0”, con una cuenta atrás e instrucciones en muchos idiomas.
- El rescate era de 300 dólares en Bitcoin. A los 3 días se duplicaba a 600, y a los 7 días los archivos se perdían para siempre.
En total, las víctimas pagaron solo unos 140.000 dólares. Para un ataque de ese tamaño era una miseria, lo que hizo pensar a muchos investigadores que el dinero no era el objetivo principal.
Mi prueba: WannaCry en Windows 10 (2022)
En 2022 ejecuté WannaCry en Windows 10 para enseñar lo que ve de verdad una víctima: los archivos cifrándose, el fondo de pantalla cambiando y la ventana de Wana Decrypt0r con su cuenta atrás. Este vídeo está en español:
Sinceramente, nunca he tenido agallas para conectar a internet el PC o la máquina virtual donde lo pruebo. WannaCry es un gusano: en cuanto está en una máquina, busca por la red otros PCs a los que infectar, y mis equipos de prueba estarían en la misma red de casa que los ordenadores de mi familia. No merece la pena. Lo gracioso es que estar sin internet también es lo que hace que la prueba funcione: el dominio “interruptor de apagado” sigue registrado hoy, así que el WannaCry original simplemente se para si consigue llegar a internet.
En un vídeo futuro quiero enseñar bien la parte de gusano: tres PCs conectados entre sí en una red cerrada, sin internet y sin nada más enchufado, para ver a WannaCry saltar de uno a otro por sí solo.
El interruptor de apagado: cómo un nombre de dominio salvó internet
Un investigador británico llamado Marcus Hutchins (conocido en internet como MalwareTech) estaba analizando WannaCry y se dio cuenta de que, antes de hacer nada, intentaba conectarse a una dirección web muy larga, de aspecto aleatorio, que no existía.
Registró ese dominio por unos 10 dólares, sobre todo para seguir las infecciones. Y entonces pasó algo inesperado: las infecciones nuevas se pararon. WannaCry estaba programado para detenerse si ese dominio existía. Probablemente era un truco para evitar los entornos de análisis de seguridad, pero funcionó como un interruptor de apagado. Ese único dominio frenó muchísimo el ataque y dio tiempo a las empresas para parchear.
El NHS de Reino Unido
La víctima más famosa fue el Servicio Nacional de Salud de Reino Unido (NHS). Afectó a cerca de un tercio de los grupos hospitalarios de Inglaterra, se cancelaron unas 19.000 citas y operaciones, y algunas ambulancias tuvieron que desviarse a otros hospitales. Muchos de los ordenadores infectados usaban versiones antiguas de Windows sin parchear. Reino Unido calculó después el coste en unos 92 millones de libras.
El mito de Windows XP
Muchas noticias culparon a Windows XP, pero los investigadores descubrieron que casi todos los PCs infectados usaban en realidad Windows 7. Lo gracioso es que en XP WannaCry normalmente solo colgaba el PC en vez de cifrarlo. El problema de verdad no era un Windows antiguo, eran las actualizaciones que faltaban: el parche llevaba dos meses disponible.
¿Podría volver a pasar?
La lección más importante es aburrida: instala las actualizaciones de Windows. Todos los PCs con la actualización de marzo de 2017 estaban a salvo del gusano. Algunas cosas más cierran las puertas que usaba WannaCry:
- Desactiva SMBv1 si sigue activado en sistemas antiguos (Windows 10 y 11 lo traen desactivado por defecto).
- Nunca expongas el uso compartido de archivos a internet: el puerto 445 nunca debería estar abierto en tu router.
- Ten una copia de seguridad que no esté conectada al PC, como un disco externo que desenchufas después.
- Deja los sistemas sin soporte. Windows 10 dejó de recibir actualizaciones gratis en octubre de 2025, y si tu PC “no puede” con Windows 11, mira mi guía para instalar Windows 11 en un PC no compatible.
Comentarios
Inicia sesión con Discord para dejar un comentario. Con respeto: el spam, los insultos y los enlaces a malware se borran.