
Petya es uno de los ransomware que más miedo dan de la historia, y también uno de los más interesantes. En vez de cifrar tus archivos uno a uno como un ransomware normal, atacaba el disco duro entero antes incluso de que arrancara Windows, y te recibía con una calavera roja parpadeando. Un año después, una imitación llamada NotPetya usó su aspecto para provocar el ciberataque más caro de la historia.
MBR + MFT
Junio de 2017
Cómo funcionaba Petya
Petya llegaba por correo, haciéndose pasar por una solicitud de empleo. El “currículum” era en realidad un programa. Cuando alguien lo abría y aceptaba el aviso de administrador, pasaba esto:
- Sustituía el sector de arranque. Petya sobrescribía el MBR (la primera parte del disco, la que arranca Windows) con su propio programita.
- Colgaba Windows a propósito para forzar un reinicio.
- Aparecía un “CHKDSK” falso. Al encender el PC, salía una pantalla idéntica a Windows comprobando el disco en busca de errores. En realidad, Petya estaba cifrando la Master File Table (MFT), el índice que le dice a Windows dónde está cada archivo en el disco.
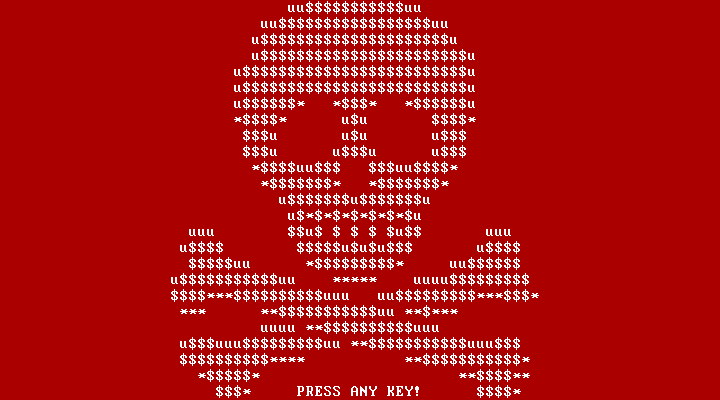
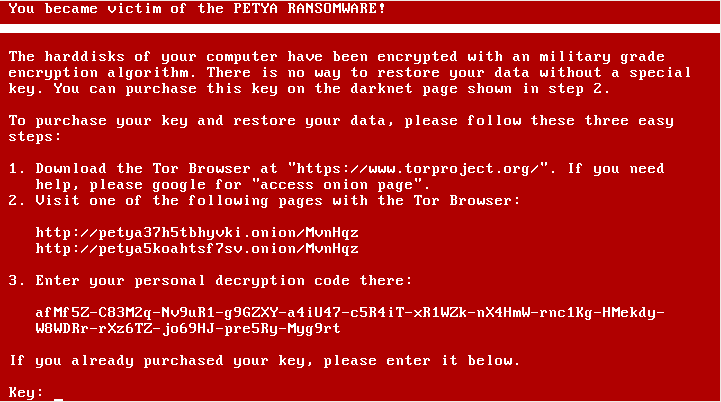
- La calavera. Al terminar, aparecía la calavera roja parpadeando, seguida de la nota de rescate.
La parte ingeniosa: tus archivos seguían en el disco, pero sin la MFT, Windows no tiene ni idea de dónde está ninguno. Es como arrancar el índice de una biblioteca enorme y mezclar todos los números de página.
Petya y Mischa: ransomware como servicio
Los que estaban detrás de Petya se hacían llamar Janus Cybercrime Solutions, y alquilaban su ransomware a otros criminales a cambio de una parte del dinero. Los nombres vienen de la película de James Bond GoldenEye, donde “Petya” y “Mischa” son dos armas por satélite.
Petya necesitaba permisos de administrador para tocar el disco. Así que en 2016 añadieron a Mischa: si la víctima pulsaba “No” en el aviso de administrador, se ejecutaba Mischa en su lugar y cifraba archivos normales, como un ransomware de los de siempre. Hicieras lo que hicieras, perdías.
Los investigadores contraatacaron: en abril de 2016, un investigador conocido como leo-stone publicó una herramienta que recuperaba la clave de la primera versión de Petya sin pagar. Y en 2017, los propios creadores publicaron su clave maestra, así que la gente infectada con el Petya original por fin pudo descifrar sus discos.
NotPetya: el Petya falso que no era ransomware
El 27 de junio de 2017 empezó un ataque nuevo en Ucrania que se extendió por todo el mundo en horas. Se parecía mucho a Petya, así que al principio todo el mundo lo llamó Petya. Pero era algo muy distinto, y los investigadores lo rebautizaron como NotPetya.
Entró a través de M.E.Doc, un programa de contabilidad que usaban la mayoría de las empresas de Ucrania. Los atacantes habían hackeado su sistema de actualizaciones, así que las empresas que instalaban una actualización de aspecto normal en realidad estaban instalando NotPetya. Una vez dentro de una red, usaba EternalBlue (el mismo exploit filtrado de la NSA que WannaCry) y contraseñas de administrador robadas para saltar a todos los PCs a los que llegaba.
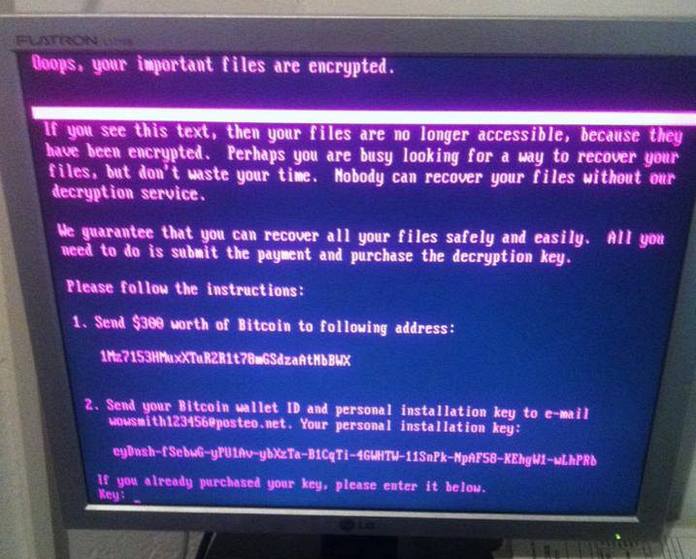
Y entonces llegó el giro. NotPetya enseñaba una nota de rescate pidiendo 300 dólares en Bitcoin, pero la “clave de instalación personal” de la pantalla eran solo datos aleatorios: los archivos no se podían recuperar nunca, aunque pagaras. Era un wiper (borrador) disfrazado de ransomware, hecho para destruir. En la práctica ni siquiera se podía pagar, porque el proveedor cerró en pocas horas la dirección de correo a la que tenían que escribir las víctimas.
Por qué mi PC de pruebas se queda sin internet
Cuando pruebo ransomware como Petya, el PC o la máquina virtual nunca toca internet ni la red de mi casa. El Petya original no se puede propagar solo, pero NotPetya sí, y no tengo agallas para arriesgarme a meter ransomware en toda la red de casa (lo siento, pobre familia). En un vídeo futuro tengo pensado montar una red cerrada con tres PCs conectados entre sí, para enseñar cómo un gusano pasa de una máquina a la siguiente.
Los daños
NotPetya golpeó a empresas enormes de todo el mundo: la gigante del transporte marítimo Maersk tuvo que reinstalar unos 45.000 PCs y 4.000 servidores, y la farmacéutica Merck, TNT Express de FedEx, Mondelez (la empresa detrás de Oreo y Milka) y muchas otras dejaron de funcionar durante días o semanas. Hasta el control de radiación de Chernóbil se tuvo que hacer a mano.
El gobierno de EE. UU. calculó los daños totales en unos 10.000 millones de dólares, lo que lo convierte en el ciberataque más caro de la historia. En 2018, EE. UU. y Reino Unido culparon oficialmente al ejército ruso, diciendo que el objetivo era Ucrania y que el resto del mundo fue daño colateral.
| Petya (2016) | NotPetya (2017) | |
|---|---|---|
| Objetivo | Dinero | Destrucción |
| Se propagaba por | Correos con solicitudes de empleo falsas | Actualización de software hackeada + EternalBlue |
| Se propaga solo | No | Sí, es un gusano |
| Pagando recuperas los archivos | Normalmente | Nunca |
| Color de la pantalla | Roja con calavera | Negra con texto rojo |
¿Se podía haber evitado?
Con Petya, casi siempre sí. Necesitaba que alguien abriera un “currículum” que en realidad era un programa, y un documento nunca debería ser un archivo .exe. Si alguna vez ves una comprobación de disco que no esperabas justo después de un cuelgue, apaga el PC al momento: con Petya, eso podía salvar el disco antes de que terminara el cifrado.
NotPetya era más difícil, porque venía dentro de una actualización de software de confianza. Pero Microsoft había arreglado el fallo de EternalBlue en marzo de 2017, tres meses antes, y los PCs actualizados no se podían infectar por esa vía. Las empresas que se recuperaron antes fueron las que tenían copias de seguridad desconectadas de la red, que en casa puede ser algo tan simple como un disco USB que desenchufas después de hacer la copia. Y NotPetya demostró que pagar un rescate puede no darte absolutamente nada.
Comentarios
Inicia sesión con Discord para dejar un comentario. Con respeto: el spam, los insultos y los enlaces a malware se borran.