
MEMZ es probablemente mi malware favorito de todos los tiempos. No te roba las contraseñas ni te pide dinero: simplemente va convirtiendo tu PC en un caos total de memes, y luego lo destruye para que no vuelva a arrancar nunca, con un Nyan Cat. Es gracioso, da miedo y en realidad es muy ingenioso, y es el virus que más he probado en mi canal.
de broma / destructivo
XP y posteriores
De dónde salió MEMZ
MEMZ lo hizo en 2016 un programador llamado Leurak para la serie “Viewer-Made Malware” de danooct1 en YouTube, donde los espectadores enviaban malware que habían creado para que él lo probara delante de la cámara. Su nombre es una broma sobre los memes, y está diseñado para parecerse a los virus graciosos de la vieja escuela de los 90 y los 2000, de los que enseñaban mensajes y animaciones en vez de robar datos en silencio.
Se hizo famosísimo cuando Vinesauce Joel lo ejecutó en directo ese mismo año. Ver su PC caerse a pedazos con miles de personas en el chat convirtió a MEMZ en uno de los malware más vistos de internet, y hoy sigue siendo uno de los virus más probados de YouTube. A Leurak le gustó tanto que hasta hizo una versión especial para Joel: VineMEMZ.
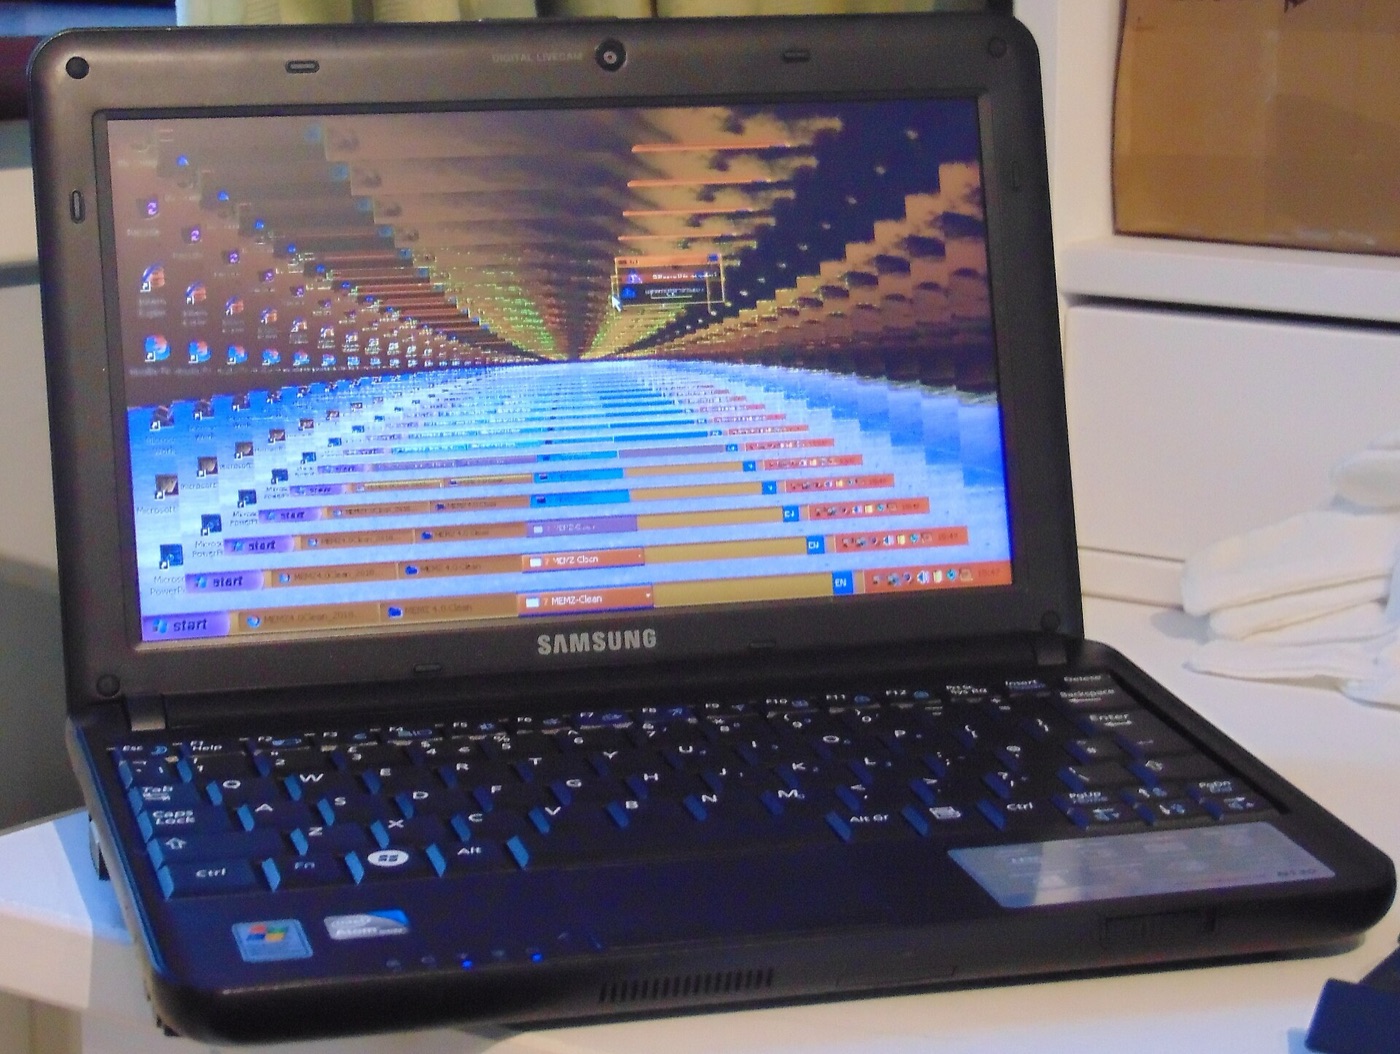
Mis vídeos: he probado MEMZ 3 veces
MEMZ es el virus al que siempre vuelvo. Mi primera prueba fue en 2022, en Windows 10 (esta está en español):
Luego lo probé en Windows XP, el sistema más antiguo que soporta MEMZ, para ver cómo se porta en el tipo de PC al que imitaba:
Y la más reciente, en un PC de verdad contra el antivirus AVG, para ver si un antivirus gratuito podía salvar el ordenador:
Qué hace MEMZ, paso a paso
1. Dos avisos
El MEMZ original es honesto: cuando lo abres, enseña dos ventanas de aviso diciéndote que es malware y preguntándote si de verdad estás seguro. Si dices que sí dos veces, ya no hay vuelta atrás.
2. El disco se destruye al momento
Esta es la parte que la mayoría no sabe: la destrucción pasa al principio, no al final. MEMZ sobrescribe enseguida el Master Boot Record (MBR), los primeros sectores del disco duro que le dicen al PC cómo arrancar Windows. Todo lo que viene después es solo el espectáculo.
3. Una nota en el Bloc de notas
Se abre el Bloc de notas con una nota que empieza, en mayúsculas, con “YOUR COMPUTER HAS BEEN F***ED BY THE MEMZ TROJAN.” (“tu ordenador ha sido j***do por el troyano MEMZ”). Te dice que tu ordenador no volverá a arrancar, “so use it as long as you can! :D” (“¡así que úsalo mientras puedas! :D”), y avisa de que intentar matar MEMZ “will cause your system to be destroyed instantly” (“destruirá tu sistema al instante”).
4. El caos va a más poco a poco
Luego los efectos (payloads) empiezan uno a uno, con pausas entre ellos, así que el PC va cada vez peor:
- Se abren búsquedas aleatorias de Google en el navegador, nada menos que en el Google de las Islas Cook (google.co.ck): “how to remove a virus”, “bonzi buddy download free”, “is illuminati real”, “how to create your own ransomware” o “my computer is doing weird things wtf is happenin plz halp”.
- El cursor del ratón empieza a temblar solo.
- Se abren programas de Windows al azar: Calculadora, Símbolo del sistema, Paint, Editor del Registro…
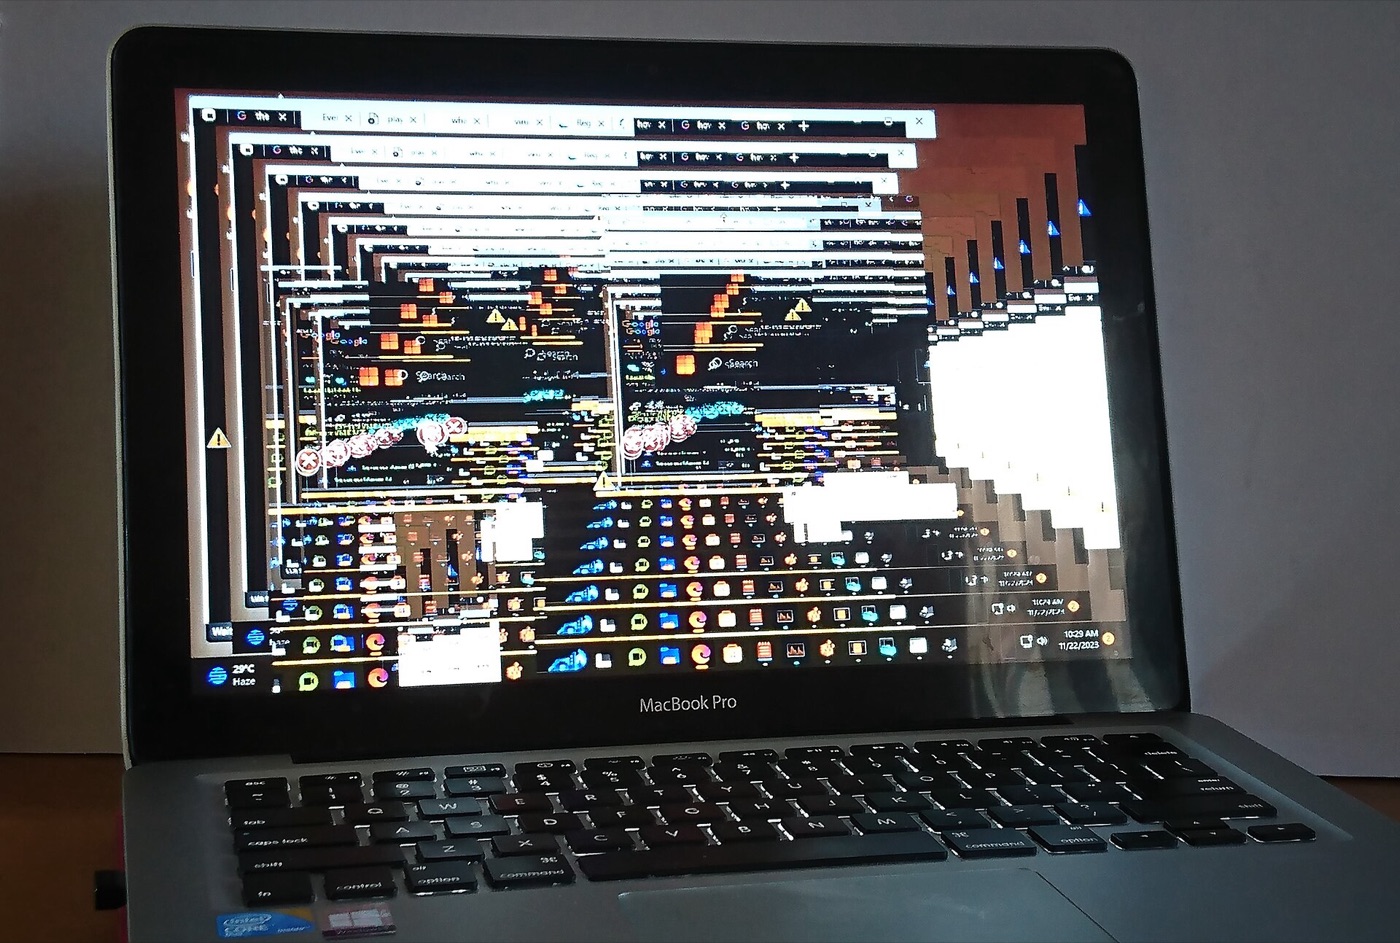
- Se dibujan iconos de error y de aviso por donde pasa el ratón, con sonidos de error de Windows.
- Aparecen cuadros de mensaje por todas partes, preguntándote si sigues usando el ordenador.
- El texto de las ventanas se pone al revés.
- La pantalla empieza a fallar: los colores se invierten y la imagen se copia dentro de sí misma como un túnel.
5. Nyan Cat
Al final el PC es imposible de usar, y la única opción es reiniciarlo. Si intentas cerrar MEMZ o matar sus procesos, cuelga Windows a propósito con una pantalla azul. Cuando el PC vuelve a arrancar, en vez de Windows te sale un Nyan Cat en pixel art volando por la pantalla con su música y un contador, que se ejecuta desde el MBR sobrescrito, y el mensaje “Your computer has been trashed by the MEMZ trojan. Now enjoy the Nyan Cat…” (“el troyano MEMZ ha destrozado tu ordenador. Ahora disfruta del Nyan Cat…”). Windows ya no está.
Por qué sigue funcionando en Windows 11 (más o menos)
MEMZ necesita permisos de administrador para sobrescribir el disco, así que en Windows Vista y posteriores, el aviso del UAC (“¿Quieres permitir que esta aplicación haga cambios en el dispositivo?”) es la última línea de defensa. Si pulsas Sí, tiene el control total.
En los PCs modernos con UEFI, normalmente no verás el Nyan Cat, porque UEFI no arranca desde el MBR como los PCs antiguos con BIOS. Pero el principio del disco se sobrescribe igual, así que Windows tampoco arranca. Hoy los antivirus, incluido Microsoft Defender, detectan MEMZ al instante, por eso quien lo prueba desactiva la protección dentro de una máquina virtual.
Por dentro
Para algo que destruye un PC, MEMZ es diminuto. El archivo original ocupa solo 14.848 bytes, menos que la mayoría de las fotos. Según VirusTotal, se compiló el 10 de julio de 2016 a las 12:59 UTC y se subió a VirusTotal por primera vez menos de tres horas después.
En realidad son dos programas en uno. La parte que ves en Windows está escrita en C, compilada con Visual Studio 2015. El Nyan Cat que te recibe después del reinicio es un programita totalmente aparte escrito en lenguaje ensamblador, lo bastante pequeño para vivir en los primeros sectores del disco y ejecutarse antes incluso de que arranque Windows. Leurak lo llamó “my first big thing written in assembly” (“lo primero grande que escribo en ensamblador”), y convirtió la canción del Nyan Cat desde un archivo MIDI para que pudiera sonar desde ahí.
La pantalla azul cuando intentas cerrarlo tampoco es casualidad. MEMZ arranca varias copias de sí mismo: copias “vigilantes” (watchdog) que se vigilan entre ellas, y una copia principal que hace los efectos. Si una desaparece, las demás cuelgan Windows a propósito.
También existe una versión .bat, por eso Trend Micro lo llama Boot.BAT.MEMZ.A. Ese archivo por lotes ocupa solo 14.620 bytes: desempaqueta MEMZ de un zip oculto con un pequeño script de ayuda, lo copia a tu carpeta de usuario como MEMZ-Destructive.exe y lo arranca. Detalle gracioso: Trend Micro pone su “destructividad” en No, porque nunca borra tus archivos. Suena a broma después de ver el Nyan Cat, pero también es la razón por la que recuperar tus archivos suele funcionar.
Cómo le llega MEMZ a la gente hoy
MEMZ es de 2016, pero no se ha ido a ningún sitio. Cuando lo busqué en VirusTotal, alguien había subido exactamente el mismo archivo el 1 de noviembre de 2026, y 66 de 70 motores antivirus lo detectan. Lo que más me llamó la atención es la lista de nombres con los que se ha visto, unos 50. Muchos son disfraces:
- Trucos y “mejoras” falsas para juegos:
geometry dash auto speedhack.exe,Optimization +80fps.exe,Minecraft launch mod.exe,Executor.exe(el nombre de herramientas de exploits de Roblox) yHorion.DLL.exe(un cliente de hacks de Minecraft). - Archivos falsos e inofensivos:
MEMZ.jpg,installer.exe,back to school.exeyшаурма.mp3.exe(“shawarma.mp3” en ruso), el mismo truco de la doble extensión que ILOVEYOU.
Mi favorito tiene que ser geometry dash auto speedhack.exe. Es un nombre tan icónico, el cebo perfecto para un crío que solo quiere pasarse un nivel, y todavía tengo ese archivo.
Y MEMZ no siempre viaja solo. VirusTotal conoce unos 1.300 archivos que sueltan MEMZ al ejecutarlos, y 45 programas que lo llevan escondido dentro, incluido uno con nombre parecido a DarkComet, un troyano de control remoto de verdad que usan los criminales. Así que si un “truco” en tu PC resulta ser MEMZ, puede que no sea lo único que traía. Si alguna vez encuentras un archivo así, no lo abras: bórralo, o compruébalo antes en VirusTotal.
MEMZ contra MEMZ-Clean
| MEMZ (destructivo) | MEMZ-Clean | |
|---|---|---|
| Sobrescribe el MBR | Sí | No |
| Pantalla azul si lo cierras | Sí | No |
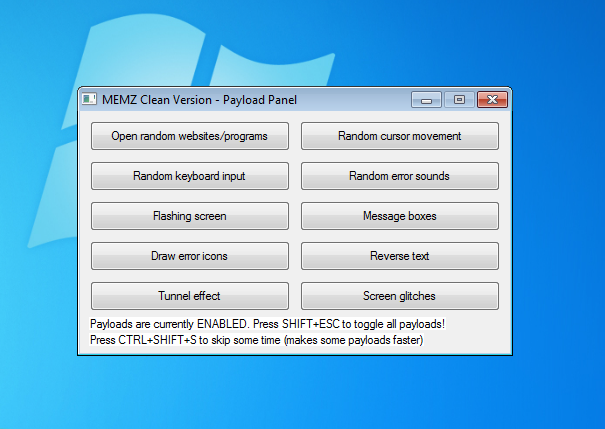
| Elegir qué efectos se ejecutan | No | Sí, desde un menú |
| ¿Seguro para probar? | Solo en una máquina virtual | Más seguro, pero mejor en una máquina virtual |
Leurak también publicó MEMZ-Clean, una versión con solo los efectos visuales y un panel de control, para que la gente pudiera ver los efectos sin perder su PC.
¿Puedes recuperar tus archivos?
Normalmente, sí. MEMZ solo sobrescribe el principio del disco, no tus archivos. No reinstales Windows a la primera:
- Saca el disco y conéctalo a otro PC, o arranca el PC desde un USB live de Linux.
- Usa una herramienta gratuita como TestDisk para encontrar y reconstruir las particiones perdidas. En muchos casos tus archivos vuelven a aparecer.
- Copia todo lo importante a otro disco.
- La guía de eliminación de Trend Micro usa el propio comando de reparación de Windows: arranca desde un USB de instalación de Windows, abre el Símbolo del sistema en las opciones de reparación y ejecuta
bootrec /fixmbrpara escribir un sector de arranque nuevo. Si las particiones también se dañaron, TestDisk es la herramienta para reconstruirlas. - Después reinstala Windows desde cero con un USB de instalación.
Gracioso, pero no inofensivo
Los memes son una distracción. Para cuando se abre la primera búsqueda de Google, el disco ya no tiene arreglo, y el único momento en que podías pararlo era el aviso del UAC pidiendo permisos de administrador. Así que nunca pulses Sí a un programa del que no te fíes, ten cuidado con los “juegos gratis”, los hacks de juegos y los programas crackeados (como enseñan los nombres de arriba, así es exactamente como MEMZ se sigue propagando), y ten una copia de seguridad. Con una copia de seguridad, hasta MEMZ es solo un vídeo gracioso.
Comentarios
Inicia sesión con Discord para dejar un comentario. Con respeto: el spam, los insultos y los enlaces a malware se borran.