
Algunos de los “virus” con más éxito de la historia no necesitaron ningún hackeo ingenioso. Simplemente se hacían pasar por un antivirus, te decían que tu PC estaba lleno de virus y te pedían la tarjeta de crédito para “arreglarlo”. Los antivirus falsos hicieron ganar a los criminales cientos de millones de dólares en los años 2000, y hoy el mismo truco sigue vivo en forma de alertas falsas de virus en el navegador y llamadas de estafa del “soporte de Microsoft”.
¿Qué es un antivirus falso?
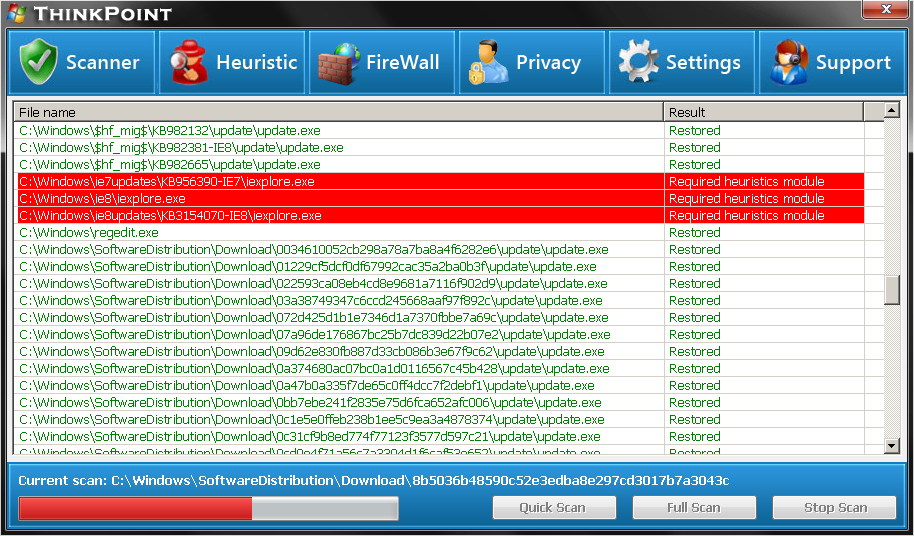
Un antivirus falso (rogue security software) es un programa que parece un antivirus de verdad pero no lo es. Enseña análisis falsos con cientos de “infecciones” que dan miedo, y la única forma de quitarlas es comprar la “versión completa”. Las infecciones no existen, el programa no te protege de nada, y muchas veces el malware es él.
Tenían nombres muy convincentes, como WinFixer, Antivirus XP 2008, Antivirus 2009, Security Tool, System Security o ThinkPoint, y copiaban tan bien el aspecto del Centro de seguridad de Windows de verdad que mucha gente no notaba la diferencia.
Cómo llegaban a tu PC
- Ventanas de análisis falsas en páginas web: una página de repente “analizaba” tu PC (una web no puede hacer eso) y te decía que descargaras un limpiador.
- Códecs de vídeo falsos: “Necesitas este códec para ver este vídeo”. El códec era el antivirus falso.
- Resultados de búsqueda envenenados: los criminales subían sus webs a lo más alto de Google con noticias del momento, así que hacer clic en una noticia podía llevarte a un análisis falso.
- Otro malware: troyanos que ya estaban en el PC descargaban el antivirus falso para sacar dinero de la infección.
Paga, o tu PC sigue roto
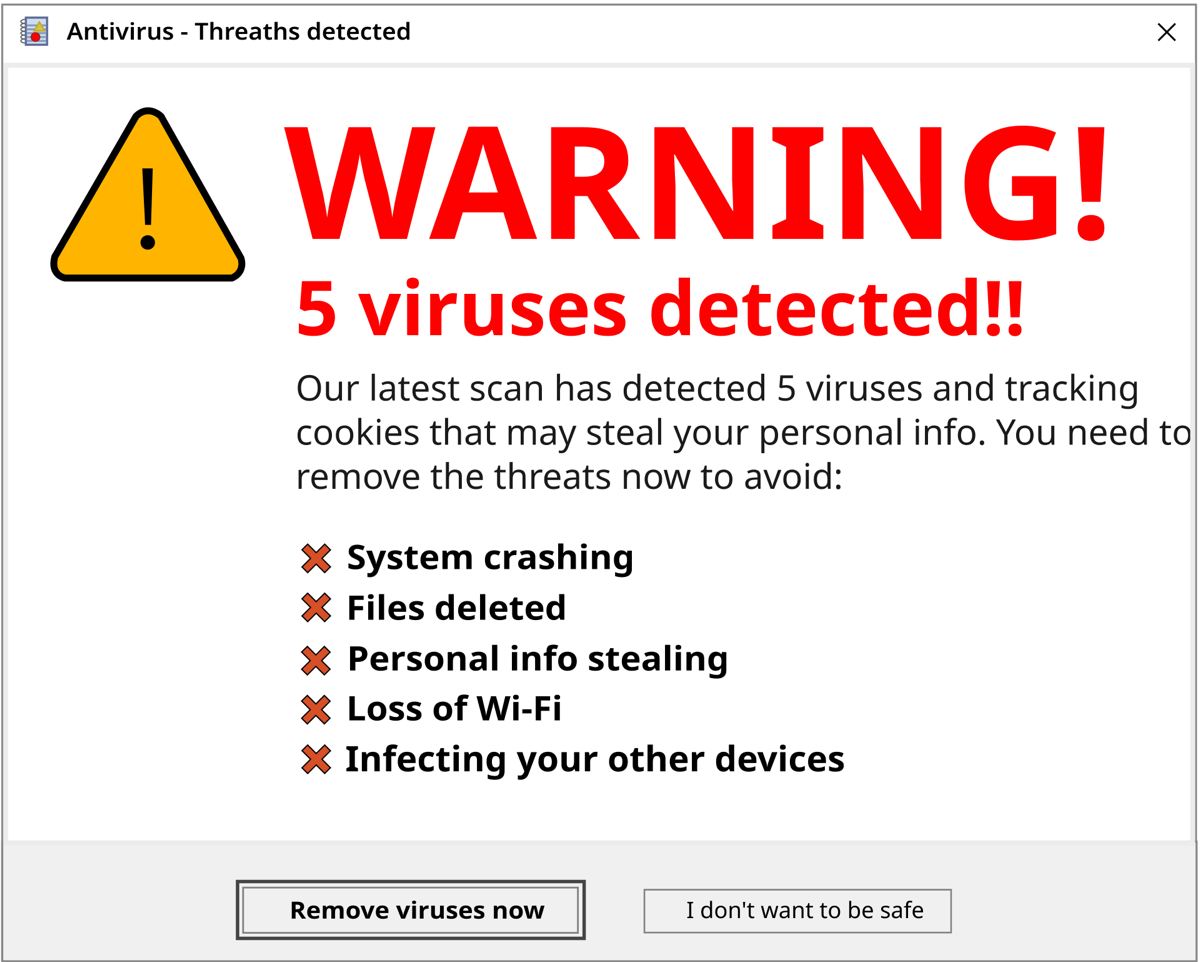
El análisis falso solo era el principio. Muchos antivirus falsos dejaban el PC casi imposible de usar hasta que pagabas:
- Ventanas y globos de aviso sin fin junto al reloj sobre “infecciones críticas”.
- Bloqueaban programas para que no se abrieran, incluidos el Administrador de tareas, el navegador y los antivirus de verdad, diciendo que estaban “infectados”.
- Cambiaban el fondo de pantalla por un mensaje de aviso.
- Redirigían páginas web, sobre todo las de empresas de antivirus reales.
La “licencia” costaba entre 50 y 80 dólares. Quien pagaba no recibía nada, salvo que los datos de su tarjeta acababan en manos de criminales.
El dinero y la redada
Era un negocio enorme. En 2011, la operación Trident Tribunal del FBI desmanteló una red internacional de scareware que había ganado unos 72 millones de dólares vendiendo antivirus falsos a cerca de un millón de personas. La Comisión Federal de Comercio de EE. UU. también fue a por la empresa detrás de WinFixer, Innovative Marketing, y en 2012 un tribunal condenó a uno de sus jefes a pagar más de 163 millones de dólares.
Después de estas redadas, y a medida que Windows incluyó Microsoft Security Essentials y luego Windows Defender, los antivirus falsos clásicos se volvieron mucho más raros. Pero los criminales no desaparecieron. Cambiaron de táctica.
Hoy: estafas de soporte técnico
La versión moderna del antivirus falso ni siquiera necesita que instales nada. Funciona así:
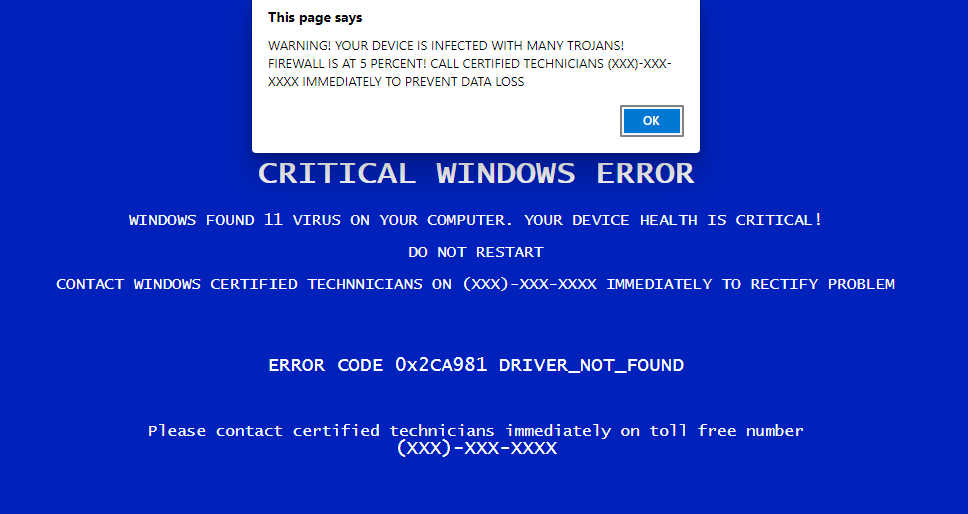
- Acabas en una página web que se pone a pantalla completa, suena una alarma muy fuerte y una voz te dice que tu PC está infectado.
- Te enseña una alerta falsa de Windows Defender o incluso una pantalla azul falsa, con un número de teléfono del “soporte de Microsoft”.
- Cuando llamas, un estafador se hace pasar por técnico. Te pide que instales un programa de acceso remoto como AnyDesk o TeamViewer.
- Te enseña cosas normales de Windows, como errores en el Visor de eventos o conexiones de
netstat, y te dice que son “hackers”. - Luego te pide dinero, muchas veces en tarjetas regalo, por un “plan de seguridad”. A veces también roban archivos, instalan malware de verdad o entran en tu banco.
Algunas versiones empiezan con una llamada: “Hola, le llamo de Microsoft, hemos detectado un virus en su ordenador.” Microsoft nunca te llama así.
Cómo detectar uno falso
| Falso / estafa | Real |
|---|---|
| Una web dice que ha “analizado tu PC” | Las webs no pueden analizar tu PC. Solo los programas instalados en él. |
| Un aviso enseña un número de teléfono | Microsoft y los antivirus de verdad nunca te piden que les llames desde una ventana emergente. |
| Te pide pagar para quitar virus | Microsoft Defender es gratis y ya viene con Windows. |
| Quiere el pago en tarjetas regalo o criptomonedas | Ninguna empresa de verdad te pide eso. |
| Prisas: “¡Actúa ya o perderás tus datos!” | El software de seguridad de verdad no te mete prisa. |
| Alguien te llama por un virus | Microsoft no hace llamadas que no hayas pedido. |
Qué hacer si te pasa
- Alerta falsa en el navegador: no llames y no hagas clic. Cierra el navegador. Si no se cierra, pulsa Ctrl + Mayús + Esc, selecciona el navegador en el Administrador de tareas y haz clic en “Finalizar tarea”. Cuando lo vuelvas a abrir, no restaures las pestañas anteriores.
- Instalaste un antivirus falso: reinicia en Modo seguro, desinstálalo desde Configuración → Aplicaciones y haz un análisis completo con Microsoft Defender o Malwarebytes.
- Dejaste que un estafador se conectara a tu PC: desconéctate de internet, desinstala el programa de acceso remoto, haz un análisis completo y cambia tus contraseñas desde otro dispositivo, empezando por el correo y el banco.
- Pagaste: llama a tu banco ya mismo para bloquear la tarjeta y reclamar el cargo. Si pagaste con tarjetas regalo, contacta enseguida con la empresa de la tarjeta, y denuncia la estafa a la policía.
Y cuéntaselo a los mayores de tu familia. Los estafadores de soporte técnico suelen ir a por gente que no se maneja mucho con los ordenadores.
Comentarios
Inicia sesión con Discord para dejar un comentario. Con respeto: el spam, los insultos y los enlaces a malware se borran.